Dữ liệu sức khỏe là dữ liệu nhạy cảm. Chúng tôi làm bảo mật từ gốc.
Thiết kế theo Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân. Bảo mật là yêu cầu của mọi chức năng, không phải một tính năng thêm vào sau.
Sáu lớp bảo vệ, nói bằng ngôn ngữ thường
Mã hóa
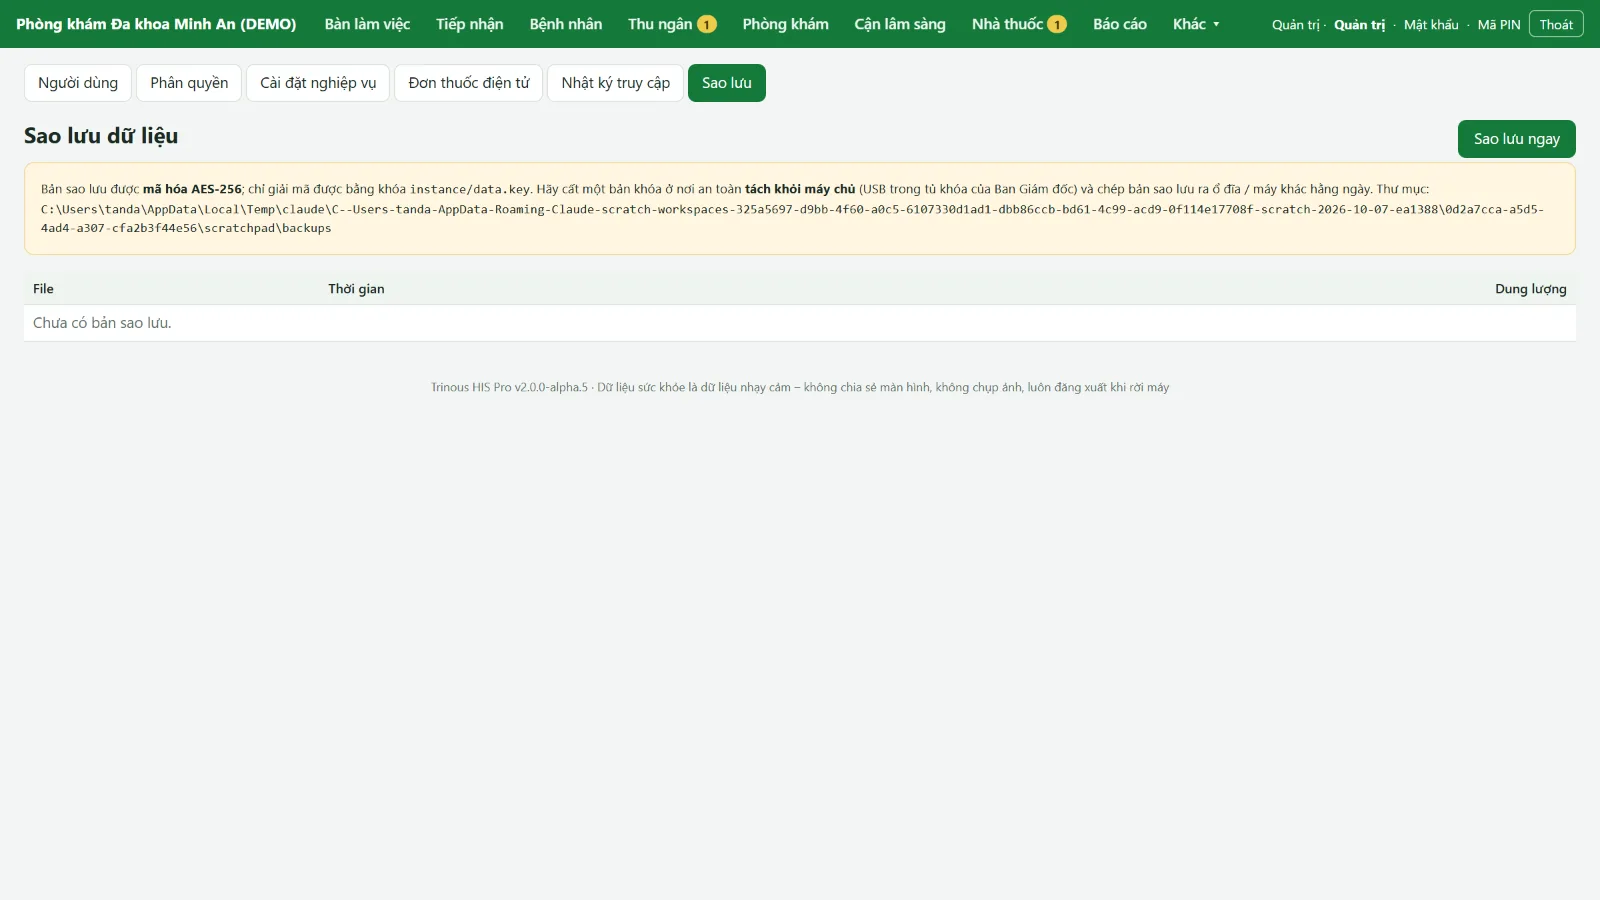
CCCD, số điện thoại và bản sao lưu được mã hóa chuẩn AES-256. Lấy được tệp dữ liệu cũng không đọc được.
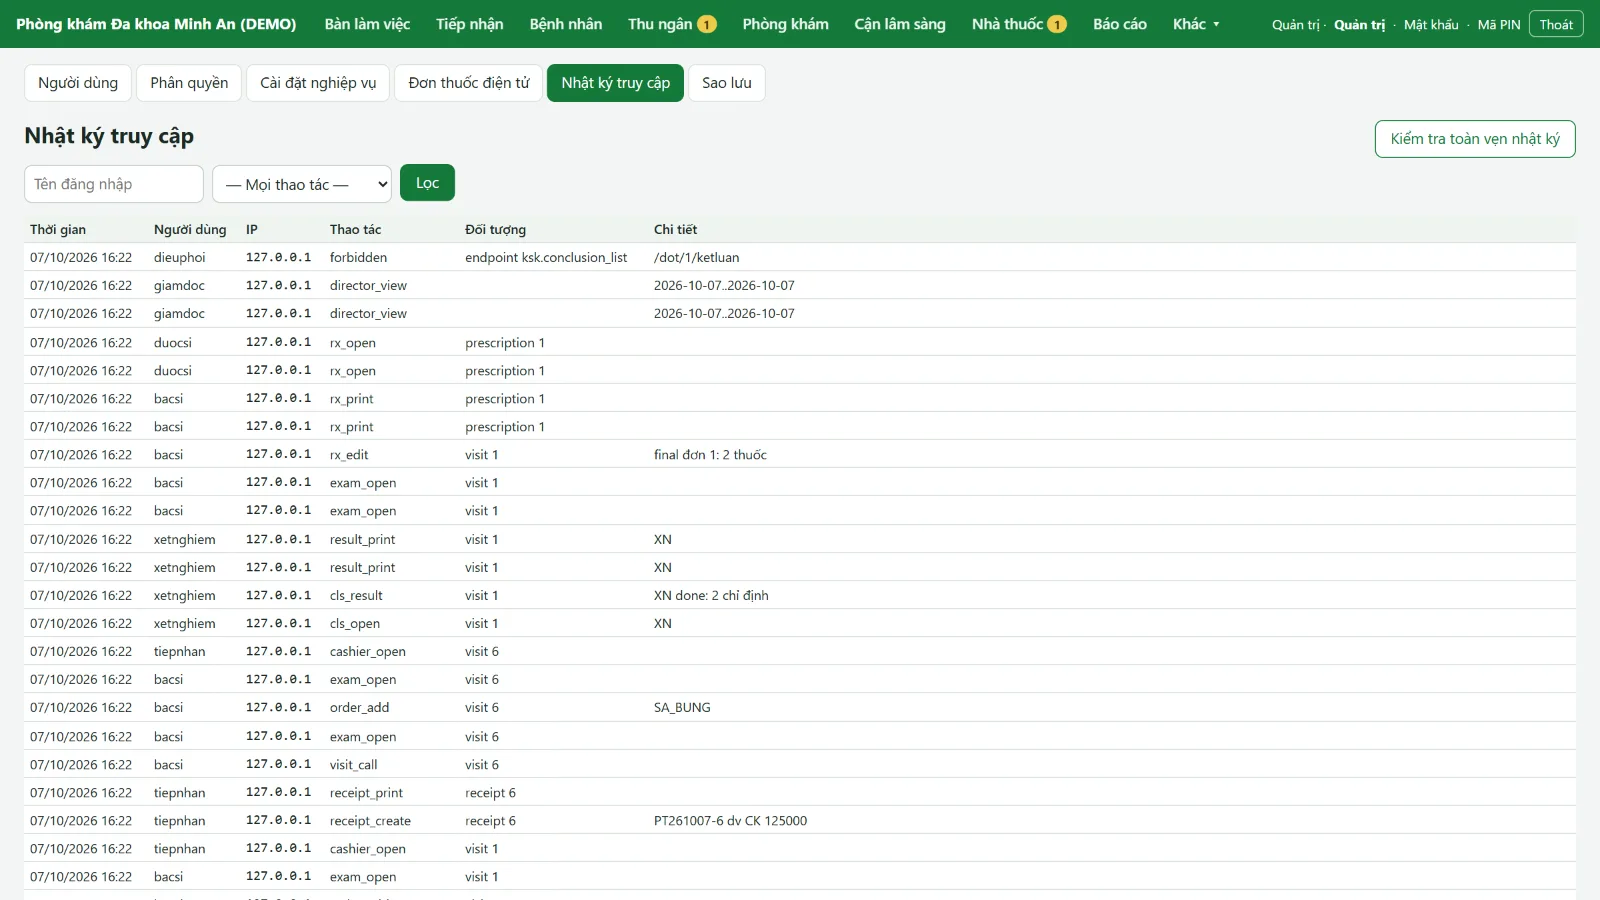
Nhật ký không sửa được
Mọi lần xem, sửa, in, xuất hồ sơ đều được ghi và niêm phong. Ai sửa hay xóa dòng nhật ký là phát hiện ngay.
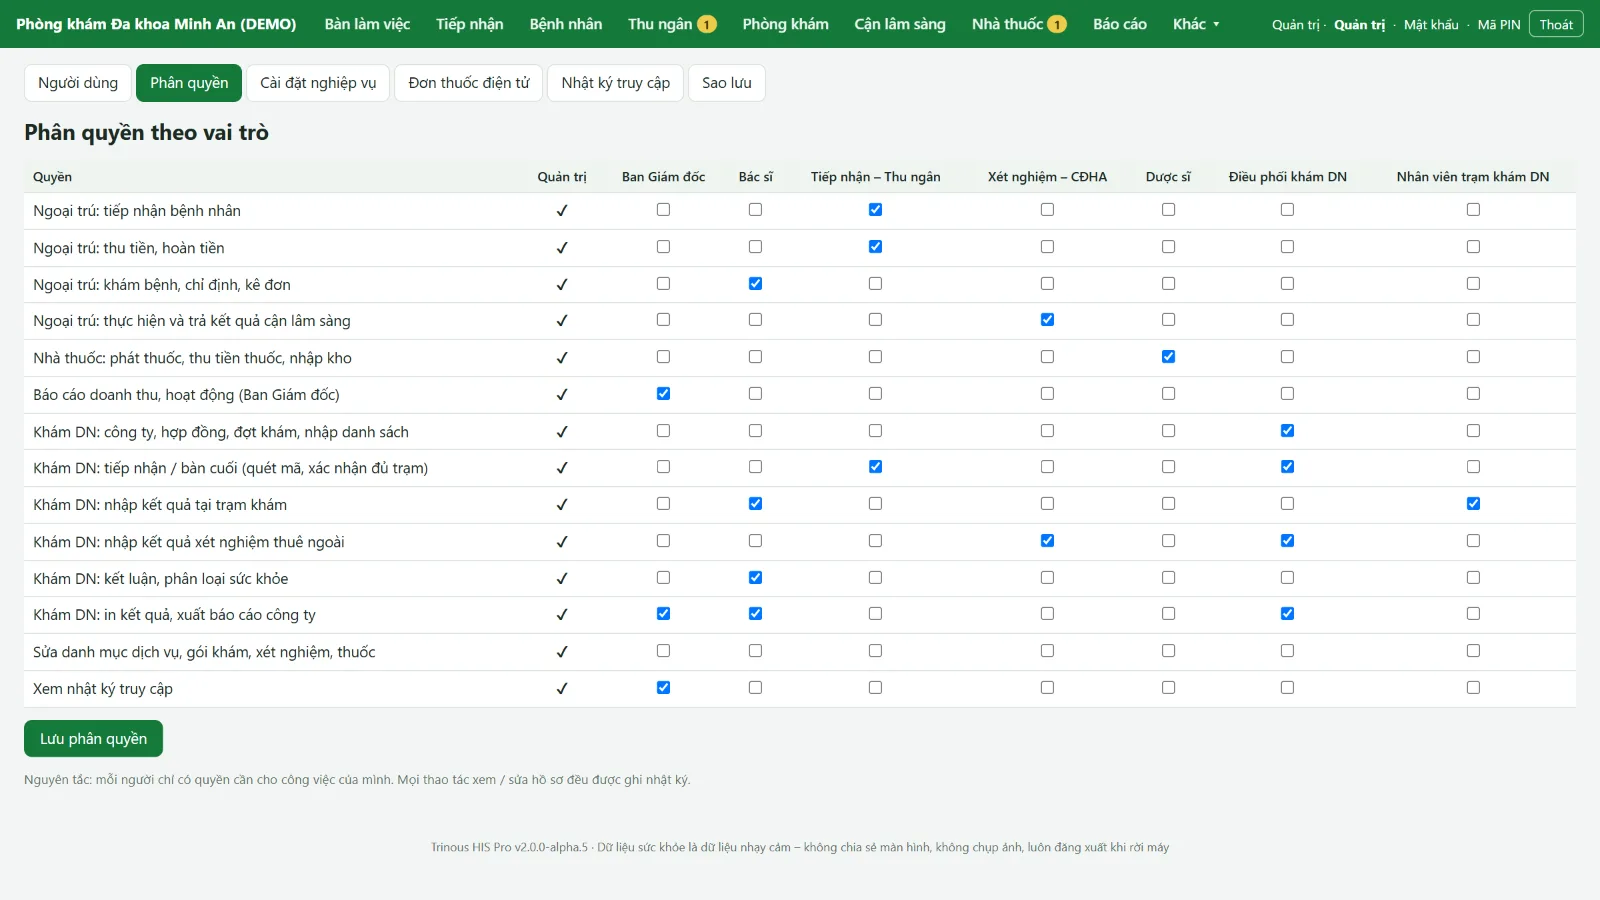
Đúng người, đúng việc
Phân quyền theo vai trò, mỗi người một tài khoản, tự thoát khi bỏ máy. Nghỉ việc thì khóa tài khoản là xong.
Hồ sơ đã duyệt thì khóa
Mở lại phải có lý do và được ghi lại – không ai lặng lẽ sửa hồ sơ cũ.
Sao lưu tự động mỗi ngày
Giữ bản của 14 ngày và 12 tháng gần nhất. Mỗi lần sao lưu tự kiểm tra bản sao lưu đọc được.
Máy chủ dự phòng
Máy chính hỏng, chuyển sang máy dự phòng để phòng khám tiếp tục làm việc.
Chi tiết kỹ thuật
- Máy chủ: Ubuntu Server LTS, PostgreSQL, nginx HTTPS với chứng chỉ nội bộ. Bộ cài tự động: tường lửa, tự vá bảo mật, dịch vụ chạy bằng tài khoản riêng.
- Máy dự phòng đồng bộ liên tục; chuyển giao và trả về bằng một lệnh hoặc một biểu tượng trên Windows.
- Máy trạm: Chrome / Edge, mở như ứng dụng (PWA), cài bằng một tệp lệnh; đối chiếu dấu vân tay chứng chỉ khi cài.
- Đăng nhập: mật khẩu băm scrypt, khóa khi sai nhiều lần, CSRF, CSP, không lưu đệm trang có dữ liệu bệnh nhân.
- Mạng: không mở máy chủ ra Internet; truy cập từ xa qua VPN.
- Bàn giao: danh sách kiểm tra trước khi chạy chính thức cho IT – khóa dự phòng ra USB, đổi mật khẩu đầu, lịch kiểm tra nhật ký hằng tuần.
Xem thử trên chính quy trình của phòng khám bạn
Khảo sát hiện trạng miễn phí. Chúng tôi đến tận nơi, xem cách phòng khám đang làm và đề xuất cách tận dụng thiết bị sẵn có.